スタンフォード大調査、APIキー1748件が丸見え状態と判明 玄関マットの下に鍵置いてるようなもんやで
ざっくり言うと
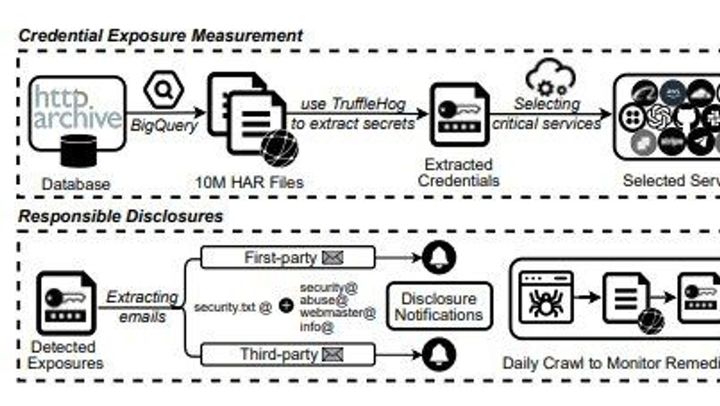
米スタンフォード大学などの研究者が、Web上1000万サイトを対象にAPIキーの露出状況を調査した論文「Keys on Doormats」を発表した。動的解析の結果、AWSやStripe、GitHub、OpenAIなど主要14サービスの有効なAPIキー1748件が5693のドメインで誰でも閲覧できる状態にあることが判明し、世界的銀行やエネルギー事業者、学校・警察・裁判所のシステムなど社会インフラに関わる漏えいも含まれていた。原因の多くはビルド時に自動生成されるJavaScriptファイルへの秘密情報の埋め込みで、ソースコード検査だけでは検知が難しいという。
- 露出の84%がJavaScriptファイル内、6割以上はビルド時の自動生成バンドルに存在
- 漏えいしたキーは平均1年間放置されていた
- 警告メール送付後2週間で約半数が削除されたが、無効化は26%にとどまった
- 2016年のUber情報漏えい(5700万人分)もGitHub上のAWSキー流出が発端だった
サイトでAPIキー丸見え状態 研究
米スタンフォード大学などに所属する研究者らが発表した論文「Keys on Doormats: Exposed API Credentials on the Web」は、Web上の1000万サイトを調
news.yahoo.co.jp
スレ主1通りすがりのエンジニア崩れ
APIキーがネット上で丸見えになってるサイトが5693もあったらしいな。銀行とか警察のシステムまで含まれてるってマジかよ…お前らのところは大丈夫か?
この記事どう思った?タップで教えて
2名無しの新人エンジニア
ワイのバイト先のサイトも環境変数ガバガバやったから今震えてる
3通りすがりのセキュリティ屋
ビルドの時にJSにキー焼き込まれるパターンな、ソースレビューだけじゃ絶対気付かんやつや
4名無しさん@警察ガチ勢
裁判所とか警察まで漏れてるの草generate えない笑えないんだよなぁ
5通りすがりの野次馬
2016年のUberの話思い出すわ、GitHubにAWSキー置いてあったやつ
6名無しの豆知識マン
有効なキー見つけても2週間で消したの半分だけで、無効化までやったの26%しかいないの草
7通りすがりの皮肉屋
「とりあえずファイル消しました」で終わりってそれもう対応したことになってないやろ
8名無しの懐疑派
1000万サイトも調べたって研究チーム暇かよ、いや大変な労力やろこれ
9通りすがりのJS警察
>>3 本番用バンドルだけに入ってるパターンが6割超えてるの地味にエグいよな、開発環境じゃ見えんし
10名無しの平均放置勢
漏えいしたキー平均1年放置って草、気付いてすらいないってことやんけ
11通りすがりの肯定派
こういう研究してちゃんと公表してくれるの普通にありがたいわ、黙ってる会社より100倍マシ
12名無しのOpenAI勢
OpenAIのキーも対象に入ってるのか、個人開発者のうっかりが一番多そう
13通りすがりのボケ担当
APIキーって何?ワイの家の鍵ならまだ合鍵作られるだけで済むけどこれは何されるん?
14名無しのツッコミ番長
>>13 データ盗まれたり勝手に課金されたりするんやで、家の鍵より厄介まであるぞ
15通りすがりの元インフラ屋
StripeのキーならAI使って勝手に決済できたりするから金銭被害直結なんよな、洒落にならん
16名無しの陰謀論気味
エネルギー事業者まで漏れてるとかもう国家レベルの話になってへんか
17通りすがりの実務者
ワイの会社も先月似たようなインシデント起きかけて冷や汗かいたわ、他人事ちゃうで
18名無しの現実主義
結局人間がミスするから技術だけじゃどうにもならん部分あるよな
19通りすがりの提案者
シークレットスキャンのツール導入必須の時代やな、GitHub純正のやつでも結構引っかかる
20名無しのビルド職人
.envファイルの管理舐めてるとマジでこうなる、NEXT_PUBLIC_とか接頭辞付け間違えると一発アウト
21通りすがりの皮肉屋2号
警告メール送っても半分しか反応しないの、お前らのサイトは放置か?って感じやな
22名無しの小心者
ワイみたいな個人ブログ運営者も他人事じゃないんか、心臓に悪いわ
23通りすがりの達観勢
結局性善説でネット作ってる部分あるから、こういうの定期的に明るみに出るのはええことよ
24名無しの統計好き
5693ドメインって数字だけ聞くと少なく感じるけど主要サービス14個だけの調査でこれやからな
25通りすがりの深読み勢
銀行(G-SIB)って書いてあるのマジで草生えん、世界的な影響力持つとこでもこれなんか
26名無しの楽観派
まあでも今回みたいに研究で可視化されたことで各社慌てて点検するやろ、無駄じゃない
27通りすがりのループ思考
でもまた別の抜け道で漏れるんやろなって、いたちごっこの予感しかしない
28名無しの最終防衛線
キー発行した時点で権限絞っとけって話よな、漏れても被害を最小限にする設計大事
29通りすがりの無言勢
ワイのサイトのdevtools開いたら何か出てきた気がする、見なかったことにしよ
この記事どう思った?タップで教えて