【AI時代】サイト経由のサイバー攻撃が急増、今年216件で去年の2.6倍
ざっくり言うと
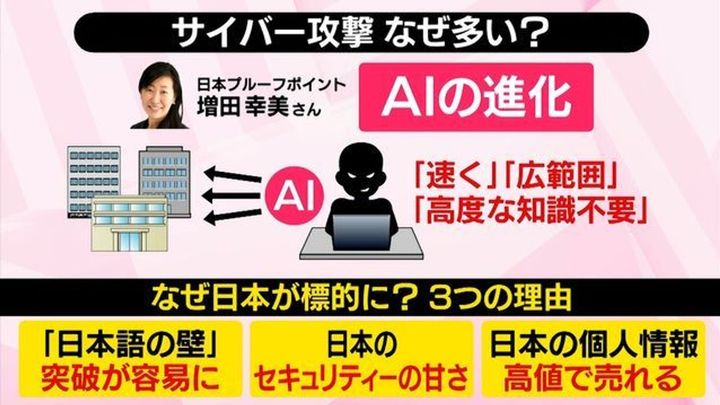
企業のウェブサイトやアプリを経由したサイバー攻撃が急増しており、マクニカ(横浜市)によると今年の情報流出等の公表事案は既に216件と昨年1年間の2.6倍に達した。AIの活用でサイトごとの脆弱性探索が容易になったことが背景とみられ、10月26日の政府のサイバーセキュリティー関係閣僚会議でも、攻撃者が網羅的にウェブシステムを調べ個人情報を短時間で盗む手口の拡大が報告された。被害はEC(電子商取引)サイトに加え、会員サイトや予約サービスなど多様化しており、専門家は企業ごとの脆弱性の洗い出しと修正の徹底を求めている。
- 10月だけで26日までに被害公表が101件に上った
- ソースネクストは約2250万件、旅行予約サイト「スカイチケット」も大量の顧客情報が漏えい
- 図書館の蔵書検索や観光列車の座席予約など身近なサービスでも被害確認
サイバー攻撃 サイト経由型が急増
企業へのサイバー攻撃が相次ぐ中、外部から利用できるウェブサイトやアプリのシステムを経由して攻撃するケースが急増していることが分かった。
news.yahoo.co.jp
スレ主1通りすがりのセキュリティ初心者
これ結構やばない?図書館の蔵書検索とか大学の施設予約まで狙われてるらしいわ。もう身近なサイト全部信用できんくなってきたんやが
この記事どう思った?タップで教えて
2名無しのIT土方
AIで脆弱性探索が自動化されたのがデカいわな。昔は人力で一個一個調べてたから手間かかってたけど今は全自動や
3通りすがりの野次馬
ソースネクストの2250万件はさすがに草生えんかった
4懐疑派おじさん
企業側も「共通ソフト更新したから安全」みたいな顔してるけど、サイト固有の穴は別問題なんよな
5名無しの会員制サイト利用者
正規ログインして他人の情報覗けるってどういう実装してたらそうなるんや…権限チェックガバガバすぎんか
6セキュリティ警察
>>5 それな、認可の実装ミスの典型パターンや。ログインさえできれば誰でも見れる系、未だに多いで
7通りすがりの旅行好き
スカイチケット使っとったワイ、震えてる
8名無しのボケ担当
図書館の蔵書検索ハックして「この本借りパク履歴あるで」とか個人情報より恥ずかしい情報漏れそう
9通りすがりのツッコミ役
>>8 お前それ漏れたら社会的に終わるパターンやろ
10名無しの楽観主義者
でも216件って公表されたやつだけやろ?実際はもっとあるんちゃうか
11通りすがりの元SE
サイトやアプリの脆弱性診断って金かかるし、予約サービスとかは後回しにされがちなんよな。徳丸さんの指摘その通り
12名無しの予算担当
中小企業とか特にそうやろな。金扱わんサイトに予算割く経営者おらん
13懐疑派おじさん
政府の会議も結局「対策徹底しましょう」で終わりそうで草
14名無しの観光列車ファン
観光列車の座席予約まで狙われるとか世知辛すぎる。のんびり旅したいだけなのに
15通りすがりの豆知識マン
EC以外に広がってるのは攻撃者側も「金目当てじゃなく個人情報自体が売れる」って学習したからやろな
16名無しの慎重派
AIで攻撃が楽になったならAIで防御側も強化せなあかんやろ。いたちごっこやな
17通りすがりの現場SE
防御側のAI活用って言うほど簡単ちゃうんよ。脆弱性診断の自動化はまだ発展途上や
18名無しのパスワード使い回し勢
こうなってくると使い回しパスワードがほんまに命取りになるな、震える
19通りすがりの大学関係者
施設予約システムとか大学は特に予算も人手も無いから脆弱性放置されがちや…他人事じゃない
20名無しの統計好き
10月だけで101件て夏以降の急増っぷりがエグいな。なんか特定のツールでも出回ったんかな
21懐疑派おじさん
攻撃と防御のパワーバランス崩れたって専門家が言うくらいやし、もう性善説で作られたサイト多すぎたんやろな
22通りすがりのボケ気味主婦
うちの近所の図書館のサイト、ログインだけでフリーズするレベルやから逆に攻撃者も諦めそう
23名無しのツッコミ職人
>>22 それはそれでシステムとして終わってるんよなあ
24通りすがりの肯定派
少なくとも可視化されて公表件数も増えてるのはええことやと思うけどな。隠蔽されるより全然マシ
25名無しの不安遍歴者
もう個人情報なんて守れるもんやと思わん方がええんかもな、どこかで一回は漏れてると思っとる
26通りすがりの実務者
企業ごとの脆弱性洗い出しって言うのは簡単やけど、システム古いとこは改修コストが跳ね上がって詰む
27名無しの野次馬その2
次は自分がよく使ってるサービスの名前が出てきそうで怖いわ…
この記事どう思った?タップで教えて